

Tamaño y participación en el mercado de inteligencia artificial (IA) para ciberseguridad
Visión general del mercado
| Periodo de estudio | 2020 - 2031 |
|---|---|
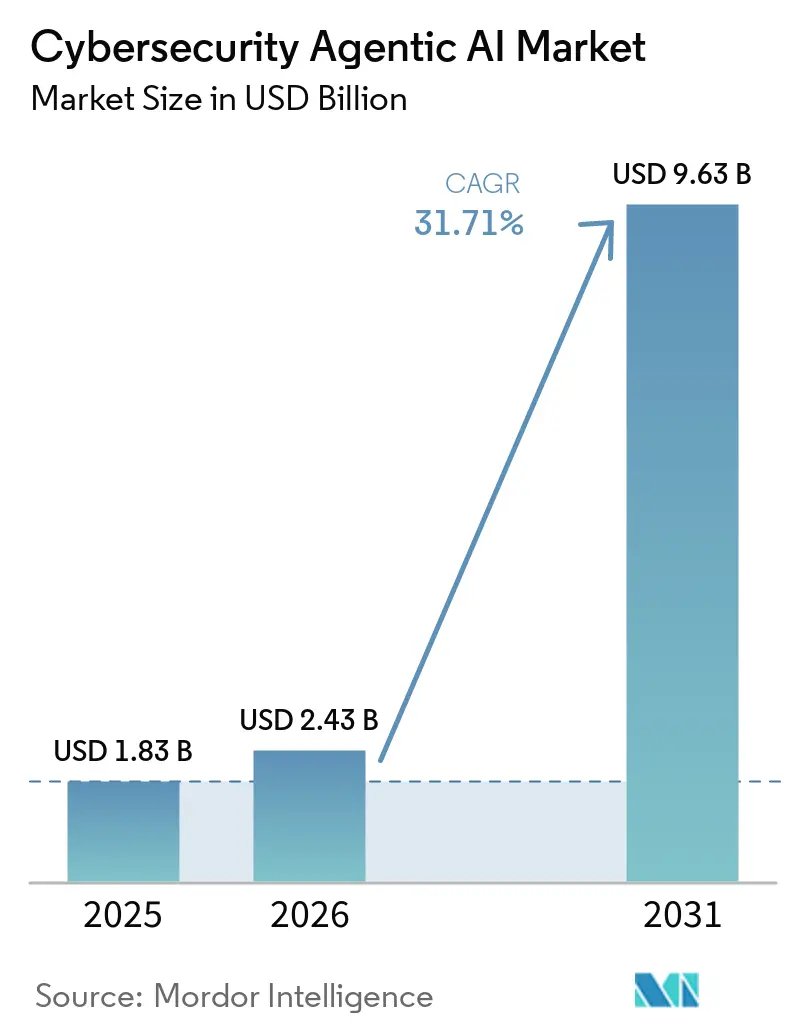
| Tamaño del mercado (2026) | USD 2.43 mil millones |
| Tamaño del mercado (2031) | USD 9.63 mil millones |
| Tasa de crecimiento (2026 - 2031) | 31.71% CAGR |
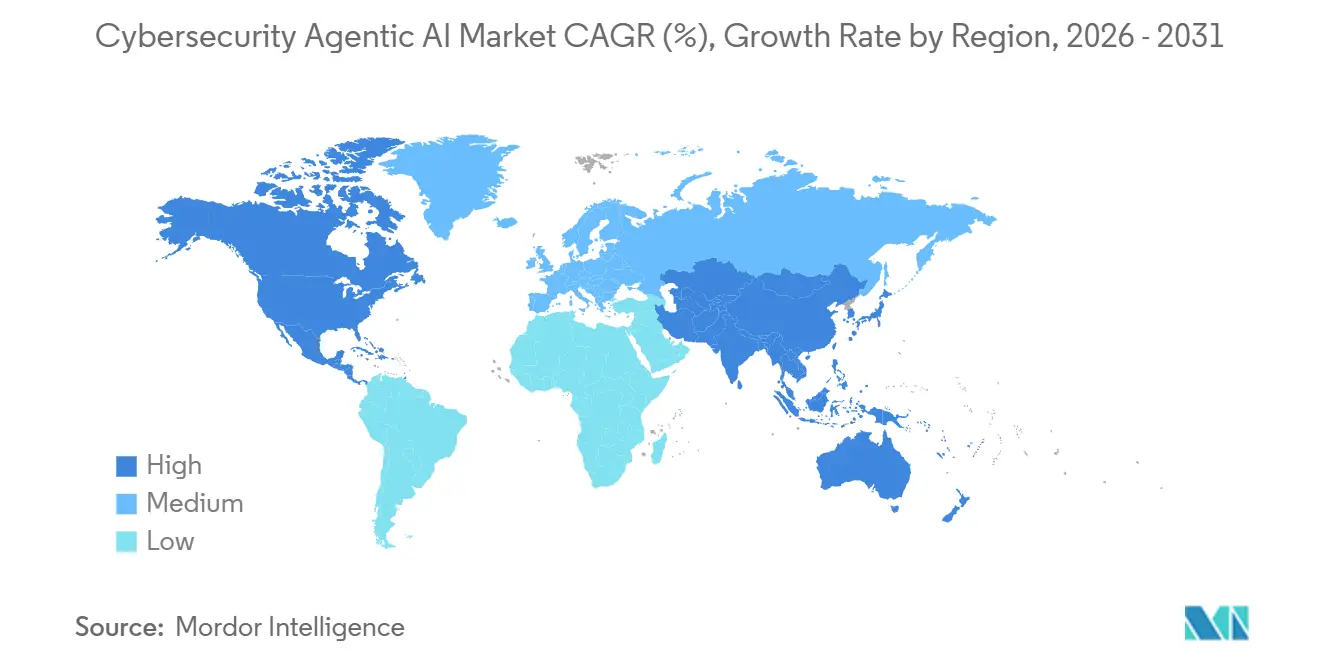
| Mercado de más rápido crecimiento | Asia-Pacífico |
| Mercado más grande | Norteamérica |
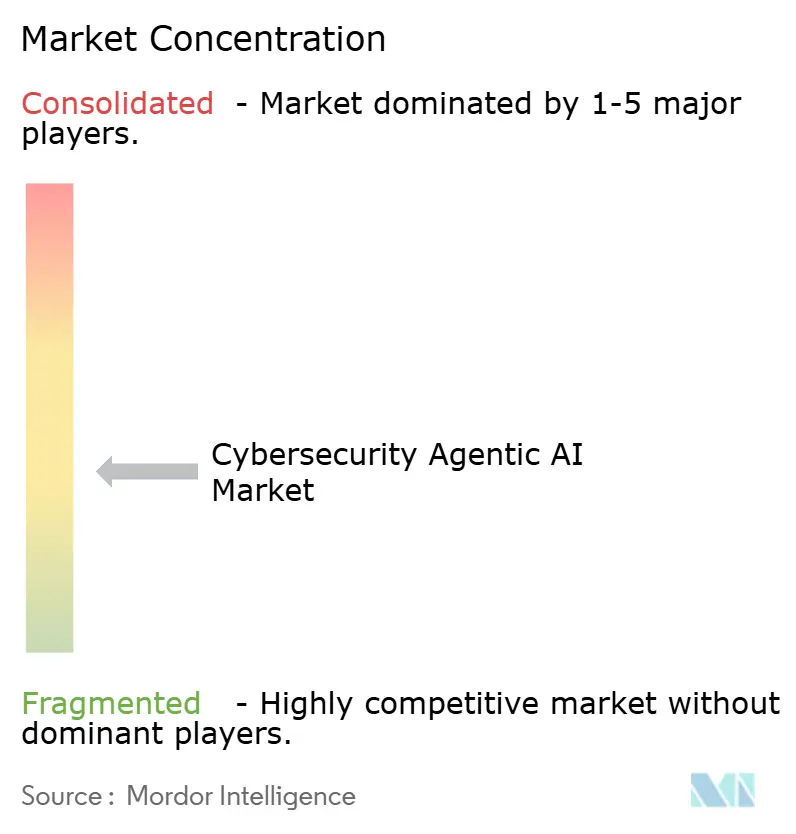
| Concentración de mercado | Media |
Principales actores *Descargo de responsabilidad: los jugadores principales están clasificados sin ningún orden en particular Imagen © Mordor Intelligence. Reutilización permitida bajo la licencia CC BY 4.0. | |
Análisis del mercado de inteligencia artificial (IA) para ciberseguridad por Mordor Intelligence
Se proyecta que el mercado de la IA de agentes para ciberseguridad alcance los 1.83 millones de dólares en 2025, los 2.43 millones en 2026 y los 9.63 millones en 2031, con una tasa de crecimiento anual compuesta (CAGR) del 31.71 % entre 2026 y 2031. Este cambio en la arquitectura de seguridad empresarial marca una transición de la automatización basada en reglas fijas a sistemas capaces de razonar, planificar y tomar medidas defensivas con una mínima intervención humana. A diferencia de ciclos anteriores de adopción de la IA, las empresas ahora asignan tareas de investigación a sistemas autónomos en lugar de depender únicamente de la IA como herramienta de apoyo para analistas. Según el Foro Económico Mundial, el 94 % de los encuestados identificó la IA como el principal motor del cambio en ciberseguridad para el próximo año, y el 77 % de las organizaciones ya implementan IA para la detección de phishing, la respuesta a intrusiones y la automatización del SOC. Los grandes proveedores de plataformas están transformando el mercado de la IA de ciberseguridad al integrar funciones de IA en sus soluciones para endpoints, la nube, la gestión de identidades y los centros de operaciones de seguridad (SOC). Esto potencia las oportunidades de venta cruzada y aumenta los costes de cambio para los compradores. Las mayores oportunidades de mercado se encuentran en las organizaciones que requieren monitorización continua en entornos híbridos y flujos de trabajo regulados, si bien las preocupaciones sobre la transparencia de los modelos, la gobernanza y la eficiencia computacional podrían ralentizar su adopción.
Conclusiones clave del informe
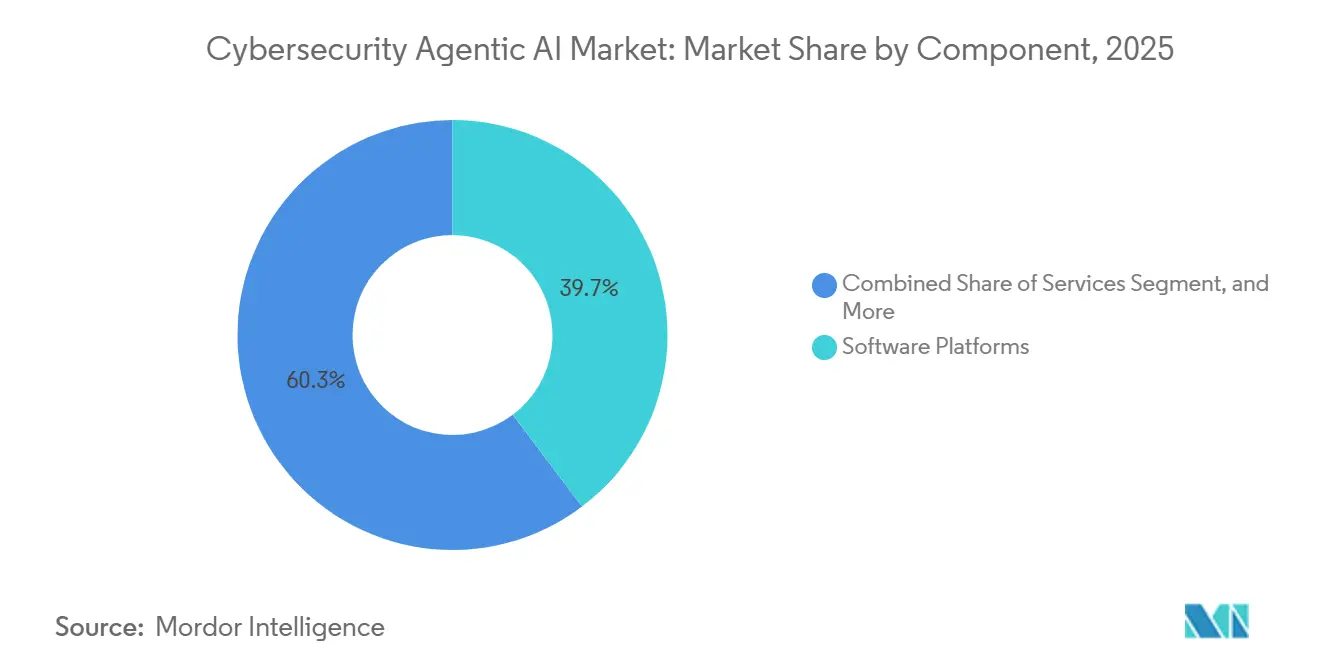
- Por componentes, las plataformas de software lideraron con una cuota del 39.71 % del mercado de IA de agentes de ciberseguridad en 2025, mientras que se prevé que los aceleradores de hardware se expandan a una tasa de crecimiento anual compuesta del 32.31 % hasta 2031.
- Por nivel de seguridad, la seguridad de la red representó el 28.23 % del mercado de IA de ciberseguridad en 2025, mientras que se prevé que la seguridad de OT e IoT crezca a una tasa de crecimiento anual compuesta (CAGR) del 33.31 % hasta 2031.
- En cuanto al modo de implementación, la arquitectura nativa en la nube representó una cuota del 61.54 % del mercado de IA para agentes de ciberseguridad en 2025, mientras que se espera que la implementación híbrida registre una tasa de crecimiento anual compuesta (CAGR) del 32.31 % hasta 2031.
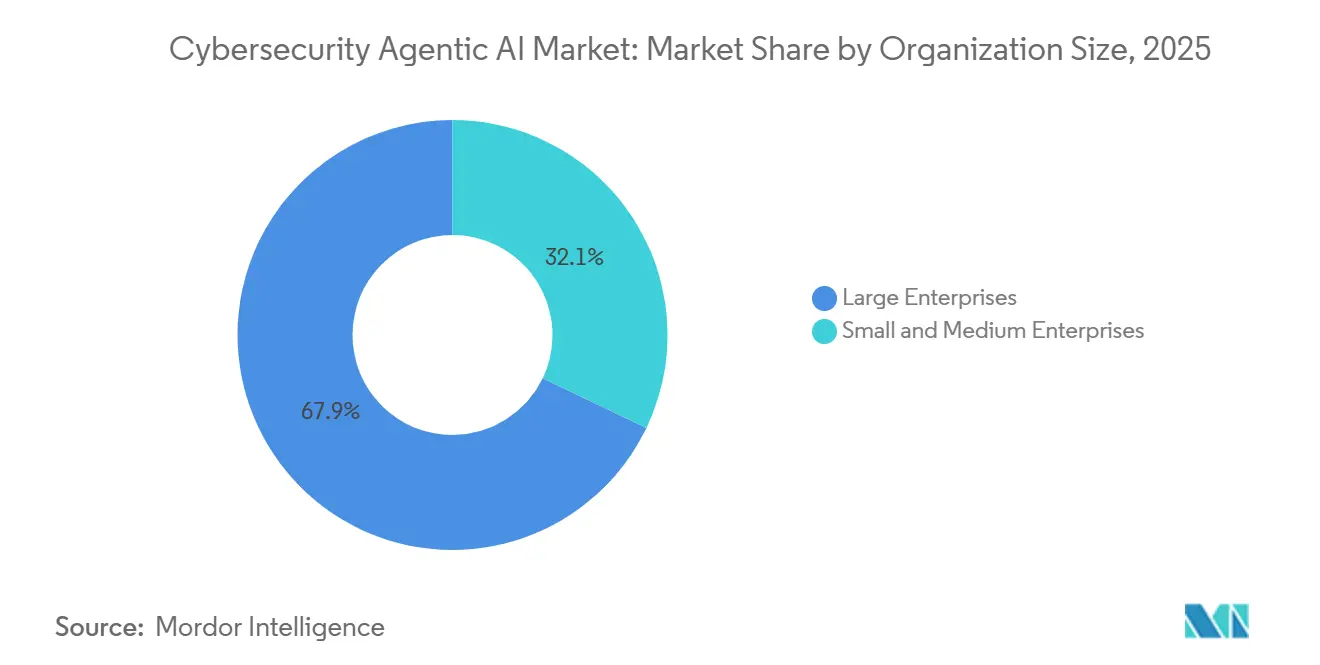
- Por tamaño de organización, las grandes empresas representaron el 67.89% de los ingresos del mercado de IA de ciberseguridad en 2025, mientras que se prevé que las pymes crezcan a una tasa de crecimiento anual compuesta del 32.11% hasta 2031.
- Por sectores verticales, el sector BFSI (Banca, Servicios Financieros y Seguros) acaparó el 24.52% de los ingresos del mercado de IA para ciberseguridad en 2025, mientras que se espera que el sector energético y de servicios públicos crezca a una tasa de crecimiento anual compuesta (CAGR) del 33.11% hasta 2031.
- Geográficamente, Norteamérica mantuvo una cuota del 34.86 % del mercado de IA para agentes de ciberseguridad en 2025, mientras que se prevé que Asia-Pacífico se expanda a una tasa de crecimiento anual compuesta (CAGR) del 32.71 % hasta 2031.
Nota: El tamaño del mercado y las cifras de pronóstico en este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los últimos datos y conocimientos disponibles a enero de 2026.
Tendencias y perspectivas del mercado global de inteligencia artificial (IA) para ciberseguridad
Análisis del impacto del conductor
| Destornillador | (~) % Impacto en el pronóstico de CAGR | Relevancia geográfica | Cronología del impacto |
|---|---|---|---|
| Mitigación de amenazas en tiempo real mediante bucles de respuesta autónomos. | + 6.8% | Global, con mayor intensidad en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Expansión de las superficies de ataque generadas por máquinas en entornos multinube | + 5.9% | Global, particularmente Asia-Pacífico y América del Norte | Corto plazo (≤ 2 años) |
| Mandatos regulatorios para la monitorización continua de controles mediante IA | + 4.7% | Europa, América del Norte, Asia-Pacífico | Mediano plazo (2-4 años) |
| La escasez de personal especializado en ciberseguridad acelera la adopción de la seguridad basada en IA. | + 6.2% | Global, con presión aguda en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Integración de agentes LLM en pipelines de DevSecOps | + 3.3% | Centros tecnológicos de Norteamérica, Europa Occidental y Asia-Pacífico | Mediano plazo (2-4 años) |
| Financiación de capital riesgo para startups especializadas en seguridad de IA | + 3.6% | América del Norte, Israel, Reino Unido, Singapur | Corto plazo (≤ 2 años) |
| Fuente: Inteligencia de Mordor | |||
Mitigación de amenazas en tiempo real mediante bucles de respuesta autónomos
El mercado de la IA agente en ciberseguridad está creciendo a medida que la actividad de amenazas supera los modelos de triaje manual. CrowdStrike informó en marzo de 2026 que los adversarios redujeron el tiempo de fuga a 29 minutos, dejando poco margen para la contención dirigida por analistas. [1] CrowdStrike, “CrowdStrike Delivers Agentic MDR to Stop Breaches at Machine Speed,” CrowdStrike, crowdstrike.com Los bucles de respuesta autónoma son cruciales porque integran la investigación, la priorización y la contención en un solo proceso, evitando retrasos causados por transferencias de equipos. La Autonomous Threat Operations Machine de IBM, lanzada en abril de 2025, demuestra este cambio al utilizar flujos de trabajo multiagente y modelos específicos de dominio para el triaje y la remediación con una mínima intervención humana. Estos bucles crean un efecto de retroalimentación, generando datos para mejorar la detección y respuesta futuras.
Explosión de superficies de ataque generadas por máquinas en entornos multinube
El mercado de la IA de ciberseguridad está en expansión, ya que las cargas de trabajo habilitadas para IA aumentan la superficie de ataque para los equipos de seguridad. Cisco señaló en febrero de 2026 que las empresas buscan la aplicación de políticas con reconocimiento de IA a medida que las cargas de trabajo de agentes se extienden por la nube, impulsando la demanda de controles de seguridad autónomos. La investigación de Palo Alto Networks de 2025 reveló que el 99 % de las organizaciones que utilizan IA en producción experimentaron al menos un ataque a sus sistemas de IA, y el 41 % informó de un aumento en los ataques a las API. Orca Security descubrió que el 55 % de las organizaciones utilizaban dos o más proveedores de nube en 2025, frente al 12 % en 2024, lo que pone de manifiesto un entorno de identidad y políticas fragmentado. Esto refuerza la demanda de sistemas de seguridad que interpreten el contexto y coordinen acciones en la nube, las API y las zonas de confianza.
La escasez crónica de personal especializado en ciberseguridad acelera la adopción de la seguridad basada en IA.
El mercado de la IA aplicada a la ciberseguridad avanza en medio de una persistente escasez de talento en este ámbito. ISC2 informó en diciembre de 2025 que el 59 % de los profesionales de la ciberseguridad identificaron carencias críticas de habilidades en sus organizaciones, un aumento de 15 puntos porcentuales con respecto a 2024. Esta escasez modifica las prioridades empresariales, posicionando a la IA como una capa de cobertura para mantener la capacidad de respuesta. El impacto es más evidente en los entornos SOC, donde el volumen de alertas y la complejidad de las identidades superan la capacidad de contratación. En consecuencia, crece la demanda de sistemas que gestionen las investigaciones rutinarias, estandaricen las decisiones y permitan a los analistas centrarse en los casos de alto riesgo.
Mandatos regulatorios para la monitorización continua de controles mediante IA
El mercado de la IA aplicada a la ciberseguridad se ve impulsado por regulaciones que exigen una supervisión continua en lugar de revisiones periódicas. La Iniciativa de Estándares para Agentes de IA del NIST, lanzada en febrero de 2026, destaca el cambio hacia la gobernanza a nivel de agente. La investigación en IA y Ética (enero de 2026) enfatizó que la transparencia, la trazabilidad, la interpretabilidad y la explicabilidad son fundamentales según las políticas europeas, aunque su implementación práctica aún no se ha resuelto. Los registros de auditoría automatizados y el registro de acciones con conocimiento de políticas son ahora criterios clave de compra, especialmente en sectores regulados. Los proveedores que combinan la autonomía con la monitorización, la documentación y la gobernanza tienen una posición más sólida en los entornos empresariales.
Análisis del impacto de las restricciones
| Restricción | (~) % Impacto en el pronóstico de CAGR | Relevancia geográfica | Cronología del impacto |
|---|---|---|---|
| Riesgos de la IA adversaria y el envenenamiento de modelos | -3.2% | A nivel mundial, especialmente en sectores regulados como el financiero, el sanitario y el gubernamental. | Mediano plazo (2-4 años) |
| Explicabilidad limitada de las decisiones de la IA agente | -2.5% | Europa y América del Norte, especialmente en los ámbitos financiero y sanitario. | Mediano plazo (2-4 años) |
| Altos costos computacionales de los modelos de fundamentos específicos para la seguridad. | -2.1% | Global, con mayor impacto en las pymes y las regiones sensibles a los costes. | Mediano plazo (2-4 años) |
| Estándares fragmentados de procedencia de datos en distintas jurisdicciones | -1.7% | Despliegues transfronterizos entre Europa, Norteamérica y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Inteligencia de Mordor | |||
Riesgos de la IA adversaria y el envenenamiento de modelos
El mercado de la IA agente en ciberseguridad enfrenta desafíos, ya que la misma autonomía que mejora la defensa puede amplificar el daño si los modelos o las canalizaciones de datos se ven comprometidos. OWASP identifica el envenenamiento de datos y modelos como riesgos críticos, incluyendo la inserción de puertas traseras, la manipulación de salidas y los ataques de denegación de servicio. [2] OWASP Gen AI Security Project, “LLM04:2025 Data and Model Poisoning”, OWASP, genai.owasp.org La investigación en ICLR 2025 reveló que incluso una tasa de envenenamiento del 0.1 % durante el preentrenamiento puede persistir en los modelos implementados. El Grupo de Inteligencia de Amenazas de Google documentó el mal uso de la IA por parte de actores de amenazas en 2025, mostrando su aplicación práctica en ciberataques. Estos riesgos pueden ralentizar la adopción en sectores regulados, ya que los compradores imponen permisos más estrictos, alcances de implementación más limitados o exigen una validación exhaustiva antes de permitir acciones autónomas en sistemas de producción.
Explicabilidad limitada de las decisiones de la IA agente
La limitada explicabilidad restringe el mercado de la IA de ciberseguridad, ya que los sistemas autónomos pueden actuar sin generar un registro claro de decisiones para los equipos legales, de cumplimiento y de respuesta. El estudio de IA y ética de 2026 destacó que la transparencia, la trazabilidad, la interpretabilidad y la explicabilidad son obligaciones distintas, y que las prácticas regulatorias aún carecen de claridad. La Federación de Científicos Estadounidenses señaló en 2025 que la investigación sobre interpretabilidad está rezagada con respecto al desarrollo de capacidades, lo que podría ralentizar la confianza en la implementación. La guía de CISA de 2025 advirtió sobre el uso de grandes modelos de lenguaje para decisiones críticas para la seguridad debido a las preocupaciones sobre la explicabilidad. Como resultado, la adopción en entornos regulados y sensibles a la seguridad podría seguir siendo lenta a pesar de los avances tecnológicos.
Análisis de segmento
Por componente: El liderazgo de las plataformas de software refleja la consolidación de plataformas.
Las plataformas de software representaron el 39.71 % de la cuota de mercado en 2025, lo que refleja la preferencia empresarial por la orquestación integrada de agentes en puntos finales, la nube, la identidad y la telemetría de red. Este segmento se beneficia de políticas compartidas, memoria y lógica de respuesta unificada, lo que simplifica las acciones autónomas a gran escala. Las implementaciones fragmentadas de agentes se consideran un riesgo debido a las decisiones inconsistentes y las acciones duplicadas. Los servicios siguieron siendo el segundo componente más importante, ya que muchas organizaciones requieren soporte externo para la implementación, el rediseño de flujos de trabajo, la asignación de políticas y la gobernanza de modelos.
La demanda de servicios es cada vez más recurrente, ya que los compradores pasan de la implementación puntual a la optimización y supervisión continuas. La versión beta pública de la plataforma Duo Agent de GitLab, lanzada en 2025, puso de manifiesto cómo la orquestación se extiende a los flujos de trabajo de desarrollo y seguridad, impulsando las necesidades de asesoramiento e integración. Se prevé que los aceleradores de hardware crezcan a una tasa de crecimiento anual compuesta (TCAC) del 32.31 % hasta 2031, impulsados por la necesidad de inferencia local en entornos sensibles a la latencia. Este cambio posiciona al hardware como un elemento clave para la defensa autónoma en tiempo real en entornos de alta velocidad y en el borde de la red, reduciendo la dependencia de los tiempos de respuesta más lentos en la nube.
Nota: Las participaciones de todos los segmentos individuales están disponibles al momento de la compra del informe.
Por nivel de seguridad: la seguridad de red lidera mientras que la tecnología operativa (OT) y el Internet de las cosas (IoT) se expanden más rápidamente.
La seguridad de red representó el 28.23 % del mercado de IA de ciberseguridad en 2025, ya que la telemetría de red sigue ofreciendo la visión en tiempo real más completa del movimiento este-oeste, la escalada lateral y las infracciones de políticas. Para muchas empresas, la capa de red sigue siendo la columna vertebral que permite a los sistemas de IA correlacionar el comportamiento entre activos y entornos. La seguridad de los endpoints también mantuvo una posición sólida, puesto que suele ser el lugar más fácil para introducir la investigación autónoma y la remediación guiada en una infraestructura de seguridad existente. Esto ha convertido a las plataformas de endpoints en un punto de entrada común para la adopción de IA en el mercado de ciberseguridad.
SentinelOne informó en marzo de 2026 que su capacidad de investigación autónoma Purple AI se incluyó en más del 50 % de las licencias vendidas en el cuarto trimestre del año fiscal 2026, lo que destaca cómo los proveedores de endpoints aprovechan su base instalada para distribuir funciones de agentes. La seguridad en la nube y SaaS, así como la gestión de identidades y accesos (IAM), también están creciendo a medida que las organizaciones manejan un número cada vez mayor de identidades no humanas y rutas de acceso basadas en API. La seguridad de OT e IoT, el segmento de más rápido crecimiento con una CAGR del 33.31 % hasta 2031, está impulsada por la rápida convergencia de la infraestructura digital y física. El mercado de IA de agentes para ciberseguridad está cambiando hacia plataformas que interpretan tanto la intención de la red como el contexto operativo, en lugar de solo detectar anomalías.
Por modo de implementación: la arquitectura nativa en la nube lidera, mientras que la híbrida se adapta a las cargas de trabajo reguladas.
En 2025, la implementación nativa en la nube representó el 61.54 %, reflejando su temprana adopción en entornos basados en API, flujos de eventos y computación elástica. Este modelo se adapta al mercado de la IA de ciberseguridad, ya que los sistemas autónomos requieren un acceso rápido a la telemetría, los motores de políticas y los flujos de trabajo de remediación en infraestructuras distribuidas. La entrega en la nube también permite actualizaciones de modelos más rápidas, cruciales en un panorama de amenazas en constante evolución. La implementación local sigue siendo relevante en los sectores gubernamental, de defensa y de infraestructura crítica debido a las estrictas políticas de manejo de datos.
Se prevé que la implementación híbrida crezca a una tasa de crecimiento anual compuesta (TCAC) del 32.31 % hasta 2031, impulsada por las empresas que conservan datos sensibles o regulados en sus instalaciones, al tiempo que utilizan la orquestación en la nube para la coordinación. Esta arquitectura equilibra el control, la soberanía y la velocidad. En mayo de 2026, Microsoft informó que su sistema de defensa multimodal MDASH obtuvo una puntuación del 88.45 % en la prueba de referencia CyberGym en 1,507 tareas de vulnerabilidad reales, lo que subraya el valor de las arquitecturas de modelos distribuidos. Es probable que la arquitectura híbrida se convierta en la estructura preferida para las grandes empresas reguladas que necesitan tanto autonomía como un estricto control de datos.
Por tamaño de organización: las grandes empresas lideran, mientras que las pymes se expanden más rápidamente.
Las grandes empresas representaron el 67.89 % de los ingresos en 2025, impulsadas por su amplia telemetría, mayores presupuestos y capacidad para implementar marcos de gobernanza de IA. Su dominio en el mercado de la IA aplicada a la ciberseguridad se debe a que los proveedores de plataformas integran las funciones de IA en los acuerdos empresariales, lo que convierte la adopción en una actualización en lugar de una compra independiente. Estas organizaciones invierten en el rediseño de flujos de trabajo, la aplicación de políticas y la supervisión de modelos debido a la magnitud del riesgo, lo que mantiene la dependencia del mercado en las grandes empresas.
Se prevé que las pymes crezcan a una tasa de crecimiento anual compuesta (TCAC) del 32.11 % hasta 2031, gracias a los canales de detección y respuesta gestionados que simplifican su adopción. Las empresas más pequeñas requieren una investigación más rápida y una mejor cobertura, pero carecen de los recursos necesarios para un centro de operaciones de seguridad (SOC) interno completo. El estudio de ISC2 sobre la fuerza laboral de 2025 destaca una brecha de habilidades que impulsa la demanda de capacidad de seguridad externa y respuesta automatizada. Sin embargo, la adopción por parte de las pymes depende de la gobernanza, ya que una remediación deficiente puede causar interrupciones. El crecimiento favorecerá los modelos basados en servicios que combinen autonomía con supervisión y control de políticas.
Por sector vertical: El sector BFSI lidera, mientras que el sector energético y de servicios públicos cobra impulso.
El sector BFSI representó el 24.52 % del mercado en 2025 debido a su alto perfil de amenazas, los requisitos de cumplimiento y la temprana adopción de la IA para la monitorización y la detección de anomalías. Estas instituciones dependen de la vigilancia continua, el mapeo de controles y la contención rápida de amenazas. La Autoridad Bancaria Europea informó en septiembre de 2025 que el 92 % de los bancos de la UE utilizaban IA, y el 55 % empleaba modelos de IA de agente o de propósito general en procesos orientados al consumidor, lo que pone de manifiesto un profundo conocimiento de la gobernanza de la IA. Los sectores de sanidad, ciencias de la vida, gobierno y defensa también impulsan la demanda debido al riesgo interno, la exposición de la cadena de suministro y las necesidades de protección de datos sensibles.
La industria manufacturera está adquiriendo mayor importancia a medida que aumentan los ataques de ransomware y la integración digital. Dragos informó en abril de 2026 un aumento interanual del 64 % en los ataques de ransomware contra organizaciones industriales, lo que impulsó la demanda de modelos de defensa adaptativos. El sector energético y de servicios públicos, con un crecimiento anual compuesto del 33.11 % hasta 2031, se centra cada vez más en la protección de infraestructuras críticas, donde las interrupciones tienen consecuencias generalizadas. El estudio de Cisco de 2026 sobre servicios públicos reveló que el 87 % de las empresas de servicios públicos consideraban la IA como clave para una ciberseguridad más sólida, y el 47 % planeaba adoptar la IA para las operaciones de la red en los próximos cinco años. El comercio minorista y el comercio electrónico siguen estando menos desarrollados en el mercado de la IA de ciberseguridad debido a presupuestos más ajustados y a un enfoque en el fraude en lugar de las intrusiones avanzadas.
Análisis geográfico
North America Cybersecurity Agentic AI Market
América del Norte representó el 34.86 % del mercado de IA agente de ciberseguridad en 2025, impulsado por su sólida base de proveedores y la temprana adopción empresarial. Las políticas que promueven el monitoreo continuo y la resiliencia cibernética en sectores regulados impulsan aún más el crecimiento. ISC2 informó en diciembre de 2025 que las brechas críticas de habilidades en ciberseguridad en la región están impulsando la demanda de plataformas que reducen el esfuerzo manual. [3] ISC2, “Estudio de la fuerza laboral de ciberseguridad de ISC2 de 2025”, ISC2, isc2.org El crecimiento del mercado también está vinculado a las expansiones de contratos empresariales, con clientes que adoptan funciones agente a través de relaciones de plataforma más amplias en lugar de compras independientes.
APAC Cybersecurity Agentic AI Market
Se prevé que la región de Asia-Pacífico crezca a una tasa de crecimiento anual compuesta (TCAC) del 32.71 % hasta 2031, convirtiéndose así en el mercado regional de mayor crecimiento. Este crecimiento se ve impulsado por la rápida expansión digital, la adopción de la nube múltiple y la preocupación por los ataques basados en inteligencia artificial. Las organizaciones de la región están ampliando sus defensas cibernéticas a un ritmo mayor que su capacidad para expandir sus equipos de seguridad especializados. La modernización de la infraestructura crítica y la monitorización de entornos distribuidos también impulsan la demanda, si bien las normas de localización de datos y la madurez regulatoria pueden generar oportunidades desiguales.
EMEA and South America Cybersecurity Agentic AI Market
Europa ocupó el tercer lugar en 2025, con una demanda centrada en los servicios financieros, la manufactura y la infraestructura crítica, donde la gobernanza y la documentación son tan importantes como la detección. Un estudio publicado en AI and Ethics en 2026 destacó el énfasis de Europa en la transparencia y la explicabilidad, lo que impulsó la demanda de sistemas autónomos auditables. Oriente Medio y África están creciendo a partir de una base más pequeña gracias a programas de transformación digital, mientras que Sudamérica se expande gradualmente en medio del aumento de las amenazas de ransomware y la digitalización del sector financiero. Ambas regiones se encuentran en etapas tempranas de desarrollo, pero muestran una creciente demanda de modelos de monitoreo y respuesta escalables.
Panorama competitivo
El mercado de la IA de ciberseguridad está moderadamente fragmentado, con unos pocos grandes proveedores como CrowdStrike, Palo Alto Networks, Microsoft, SentinelOne e IBM dominando gracias a su control sobre los sistemas de telemetría, las relaciones empresariales y la integración de plataformas. Estos líderes incorporan funciones de IA en entornos de seguridad existentes, aprovechando flujos de datos propios y superficies de control integradas. El mercado premia a los proveedores que combinan autonomía con visibilidad en las capas de endpoint, nube, identidad y red.
CrowdStrike amplió su ecosistema en 2026 al lanzar el ecosistema Charlotte AI AgentWorks con socios como AWS, Anthropic, NVIDIA y OpenAI, posicionando a Falcon como una capa de gobernanza para agentes personalizados y de terceros. IBM integró funciones de agentes en todos los flujos de trabajo con Autonomous Security, mientras que Palo Alto Networks mejoró las capacidades al adquirir Protect AI en julio de 2025, agregando escaneo de modelos, pruebas de penetración de IA y protección en tiempo de ejecución a Prisma AIRS. [4] Palo Alto Networks, “Palo Alto Networks Completes Acquisition of Protect AI,” Palo Alto Networks, paloaltonetworks.com Estas estrategias resaltan la importancia del control del ecosistema, las adquisiciones y la integración de funciones de agentes en los flujos de trabajo empresariales.
Las oportunidades competitivas son más sólidas en los segmentos inferiores a las grandes empresas, donde las organizaciones más pequeñas buscan precios más sencillos, una implementación más fácil y soporte gestionado. Esto ha propiciado el surgimiento de proveedores especializados como Noma Security, centrados en la gobernanza de agentes de IA y la monitorización nativa mediante IA. Noma recaudó 100 millones de dólares en una ronda de financiación Serie B en julio de 2025 para ampliar su plataforma. Sin embargo, el mercado aún favorece a las grandes plataformas, ya que la mayoría de los compradores prefieren extender sus sistemas de seguridad existentes en lugar de adoptar nuevas soluciones independientes.
Líderes de la industria de inteligencia artificial agente de ciberseguridad
CrowdStrike Holdings Inc.
redes de palo alto, inc.
Microsoft Corporation
SentinelOne Inc.
Darktrace plc
- *Descargo de responsabilidad: los jugadores principales están clasificados sin ningún orden en particular
Desarrollos recientes de la industria
- Mayo de 2026: SentinelOne presentó Wayfinder Frontier AI Services en colaboración con Anthropic, que ofrece el descubrimiento acelerado por IA de vulnerabilidades no reveladas, la priorización basada en la explotabilidad y la interrupción de las cadenas de explotación en las superficies de ataque de endpoints, la nube, la identidad y la IA.
- Abril de 2026: IBM anunció nuevas medidas de ciberseguridad empresarial, incluyendo IBM Autonomous Security, un servicio basado en múltiples agentes diseñado para integrarse en toda la pila de seguridad, identidad, riesgo y funciones de gobernanza de una organización para automatizar la corrección de vulnerabilidades y contener amenazas a la velocidad de la máquina.
- Marzo de 2026: CrowdStrike lanzó el ecosistema Charlotte AI AgentWorks, una plataforma sin código para crear agentes de seguridad personalizados utilizando modelos de IA de vanguardia de Anthropic, NVIDIA y OpenAI, en colaboración con Accenture, AWS, Deloitte, Salesforce y Telefónica Tech.
- Febrero de 2026: Cisco amplió su cartera de productos de defensa de IA con el AI BOM, el catálogo MCP para la gobernanza de agentes, las medidas de seguridad de agentes en tiempo real integradas con NVIDIA NeMo y la introducción de IOS XE 26 con criptografía postcuántica de pila completa para el enrutamiento empresarial.
Alcance del informe sobre el mercado global de inteligencia artificial para ciberseguridad
El mercado de IA para ciberseguridad abarca la industria global centrada en el desarrollo, la implementación y la adopción de sistemas de inteligencia artificial autónomos o semiautónomos diseñados para detectar, prevenir, analizar y responder a las amenazas de ciberseguridad con una mínima intervención humana. Estas soluciones de ciberseguridad basadas en IA aprovechan tecnologías como el aprendizaje automático, los modelos de lenguaje a gran escala, la IA generativa, los agentes autónomos, el análisis del comportamiento y la inteligencia de amenazas en tiempo real para optimizar las operaciones de seguridad, automatizar la respuesta a incidentes, mejorar la precisión en la detección de amenazas y reducir los tiempos de respuesta en entornos empresariales.
El mercado de IA de ciberseguridad se segmenta por componente (plataformas de software, servicios y aceleradores de hardware), nivel de seguridad (seguridad de red, seguridad de endpoints, seguridad de aplicaciones, seguridad en la nube/SaaS, gestión de identidad y acceso, y seguridad OT/IoT), implementación (nativa de la nube, local e híbrida), tamaño de la organización (grandes empresas y pequeñas y medianas empresas), sector vertical (servicios financieros, salud y ciencias de la vida, gobierno y defensa, TI y telecomunicaciones, manufactura, comercio minorista y electrónico, y energía y servicios públicos) y geografía (América del Norte, Europa, Asia-Pacífico, América del Sur y Oriente Medio y África). Las previsiones del mercado se presentan en términos de valor (USD).
| Plataformas de software |
| Servicios (MDR, Asesoría, Integración) |
| Aceleradores de hardware (silicio optimizado para IA, sensores) |
| Red de Seguridad |
| Endpoint Security |
| Seguridad de las aplicaciones |
| Seguridad en la nube y SaaS |
| Gestión de identidades y acceso |
| Seguridad OT/IoT |
| Nativo de la nube |
| En el local |
| Híbrido |
| Grandes empresas |
| Pequeñas y medianas empresas |
| BFSI |
| Salud y ciencias de la vida |
| Gobierno y defensa |
| TI y Telecomunicaciones |
| Manufactura |
| Comercio minorista y comercio electrónico |
| Energía y servicios Públicos |
| Norteamérica | Estados Unidos | |
| Canada | ||
| Mexico | ||
| Sudamérica | Brazil | |
| Argentina | ||
| Resto de Sudamérica | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| El resto de Europa | ||
| Asia-Pacífico | China | |
| Japan | ||
| India | ||
| South Korea | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Medio Oriente | Emiratos Árabes Unidos |
| Saudi Arabia | ||
| Resto de Medio Oriente | ||
| África | Sudáfrica | |
| Egipto | ||
| Resto de Africa | ||
| Por componente | Plataformas de software | ||
| Servicios (MDR, Asesoría, Integración) | |||
| Aceleradores de hardware (silicio optimizado para IA, sensores) | |||
| Por nivel de seguridad | Red de Seguridad | ||
| Endpoint Security | |||
| Seguridad de las aplicaciones | |||
| Seguridad en la nube y SaaS | |||
| Gestión de identidades y acceso | |||
| Seguridad OT/IoT | |||
| Por modo de implementación | Nativo de la nube | ||
| En el local | |||
| Híbrido | |||
| Por tamaño de organización | Grandes empresas | ||
| Pequeñas y medianas empresas | |||
| Por sector vertical | BFSI | ||
| Salud y ciencias de la vida | |||
| Gobierno y defensa | |||
| TI y Telecomunicaciones | |||
| Manufactura | |||
| Comercio minorista y comercio electrónico | |||
| Energía y servicios Públicos | |||
| Por geografía | Norteamérica | Estados Unidos | |
| Canada | |||
| Mexico | |||
| Sudamérica | Brazil | ||
| Argentina | |||
| Resto de Sudamérica | |||
| Europa | Reino Unido | ||
| Alemania | |||
| Francia | |||
| Italia | |||
| El resto de Europa | |||
| Asia-Pacífico | China | ||
| Japan | |||
| India | |||
| South Korea | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Medio Oriente | Emiratos Árabes Unidos | |
| Saudi Arabia | |||
| Resto de Medio Oriente | |||
| África | Sudáfrica | ||
| Egipto | |||
| Resto de Africa | |||
Preguntas clave respondidas en el informe
¿Cuál es la previsión de valor para 2031 de la IA de agentes en ciberseguridad?
Se prevé que el mercado de la IA aplicada a la ciberseguridad alcance los 9.63 millones de dólares en 2031, frente a los 2.43 millones de dólares de 2026, lo que refleja una tasa de crecimiento anual compuesta del 31.71 % entre 2026 y 2031.
¿Qué región lidera la demanda actual de soluciones de IA basadas en agentes para la ciberseguridad?
América del Norte lidera la demanda actual con una cuota del 34.86 % en 2025, respaldada por una amplia base de proveedores, una fuerte adopción por parte de las empresas y una mayor presión regulatoria.
¿Qué región crecerá más rápido hasta 2031?
La región de Asia-Pacífico es la de mayor crecimiento, con una tasa de crecimiento anual compuesta (CAGR) proyectada del 32.71 % entre 2026 y 2031, a medida que la expansión digital y la adopción de la nube aumentan la complejidad de la seguridad.
¿Qué modelo de implementación domina hoy en día?
La implementación nativa en la nube liderará con una cuota del 61.54 % en 2025, debido a que los sistemas basados en agentes dependen en gran medida de las API, los flujos de eventos y la computación escalable.
¿Qué área de uso se está expandiendo más rápidamente según el nivel de seguridad?
La seguridad de la tecnología operativa (OT) y del Internet de las cosas (IoT) es la capa de seguridad de más rápido crecimiento, con una tasa de crecimiento anual compuesta (CAGR) del 33.31 % hasta 2031, impulsada por la convergencia de la infraestructura digital y física.
¿Por qué las grandes empresas lideran la adopción mientras que las pymes crecen más rápido?
Las grandes empresas lideran los ingresos con una participación del 67.89% porque tienen presupuestos más grandes y una mayor capacidad de gobernanza, mientras que las pymes están creciendo más rápido a una tasa de crecimiento anual compuesta del 32.11% a través de modelos de entrega basados en servicios y MDR.


