

Tamaño y participación en el mercado de DevSecOps
Visión general del mercado
| Periodo de estudio | 2020 - 2031 |
|---|---|
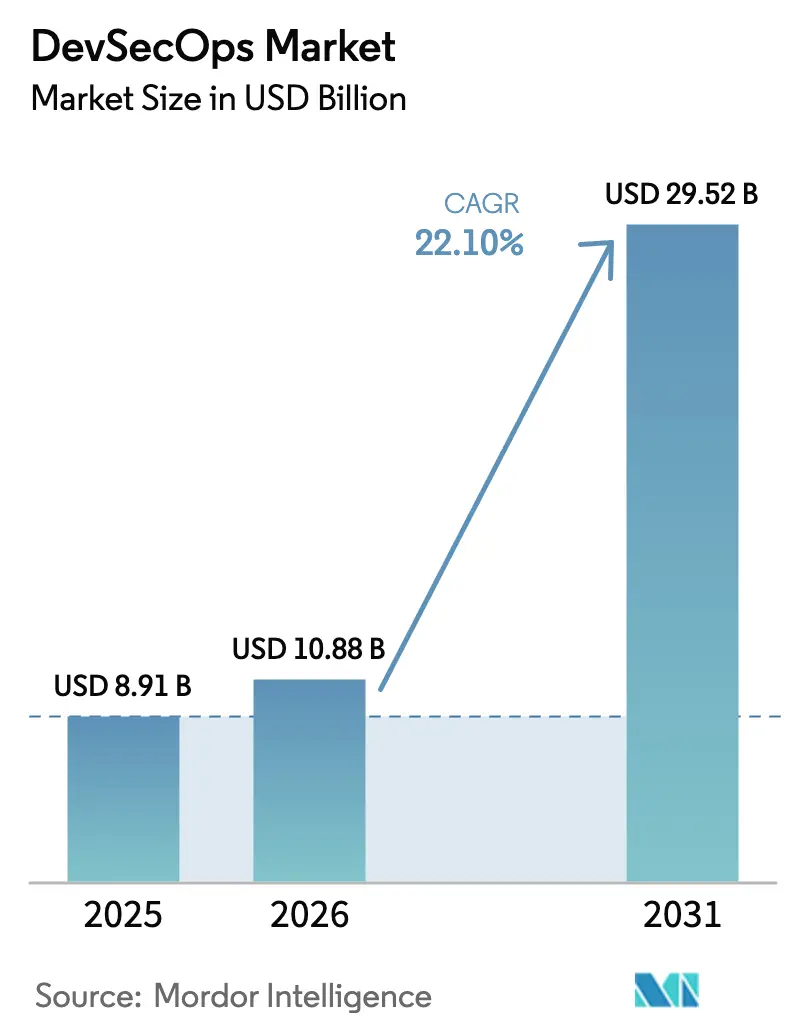
| Tamaño del mercado (2026) | USD 10.88 mil millones |
| Tamaño del mercado (2031) | USD 29.52 mil millones |
| Tasa de crecimiento (2026 - 2031) | 22.10% CAGR |
| Mercado de más rápido crecimiento | Asia-Pacífico |
| Mercado más grande | Norteamérica |
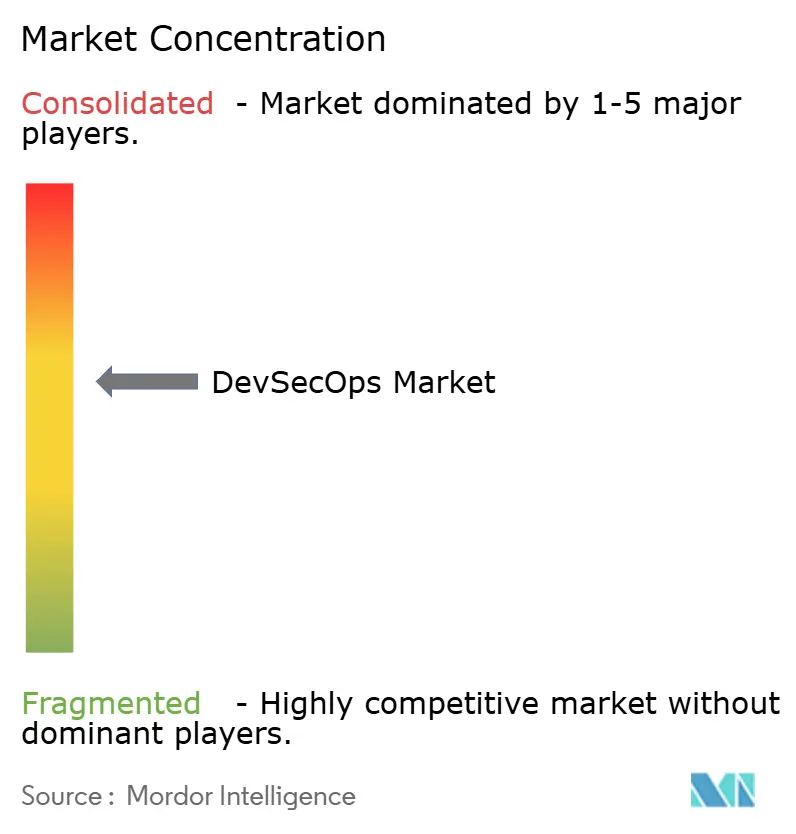
| Concentración de mercado | Media |
Principales actores *Descargo de responsabilidad: los jugadores principales están clasificados sin ningún orden en particular Imagen © Mordor Intelligence. Reutilización permitida bajo la licencia CC BY 4.0. | |
Análisis del mercado de DevSecOps por Mordor Intelligence
Se espera que el mercado de DevSecOps crezca de 8910 millones de dólares en 2025 a 10 880 millones de dólares en 2026, y se prevé que alcance los 29 520 millones de dólares en 2031, con una tasa de crecimiento anual compuesta (CAGR) del 22.10 % entre 2026 y 2031. Las empresas están acelerando su adopción porque las revisiones de seguridad trimestrales no pueden seguir el ritmo de las implementaciones de código diarias o incluso horarias. La presión regulatoria simultánea, desde la Orden Ejecutiva 14028 de Estados Unidos hasta la directiva NIS2 de Europa, obliga a las organizaciones a integrar los controles de seguridad directamente en los flujos de entrega de software en lugar de depender de auditorías posteriores. Los proveedores que combinan pruebas de seguridad de aplicaciones, automatización del cumplimiento y análisis basados en IA en plataformas unificadas ganan terreno, mientras que los proveedores de servicios gestionados se benefician de las empresas que carecen de talento especializado. La demanda también aumenta en las pequeñas y medianas empresas (pymes), ya que las herramientas nativas de la nube reducen las barreras de entrada y cuantifican los retornos en meses en lugar de años.
Conclusiones clave del informe
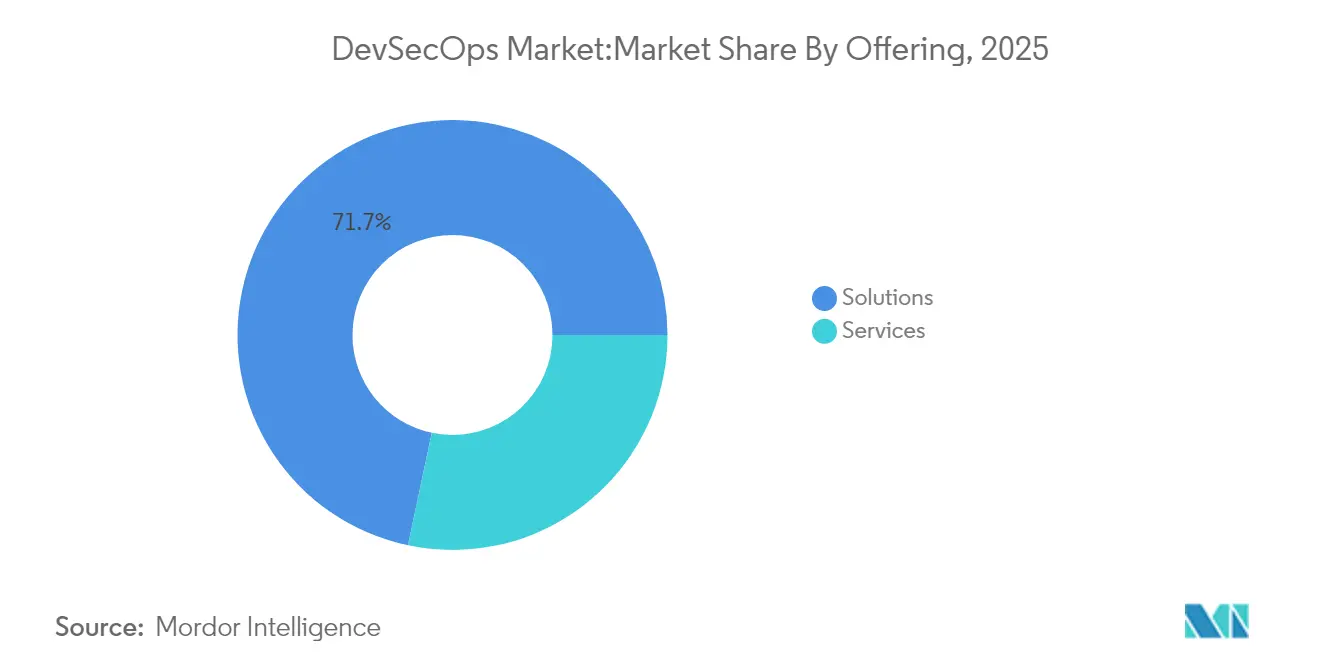
- Al ofrecer, Solutions capturó el 71.68 % de la participación de mercado de DevSecOps en 2025; se prevé que los servicios se expandan a una CAGR del 25.4 % hasta 2031.
- Por modelo de implementación, las instalaciones locales representaron el 49.95 % del tamaño del mercado de DevSecOps en 2025, mientras que se proyecta que las implementaciones en la nube avancen a una CAGR del 26.6 % entre 2026 y 2031.
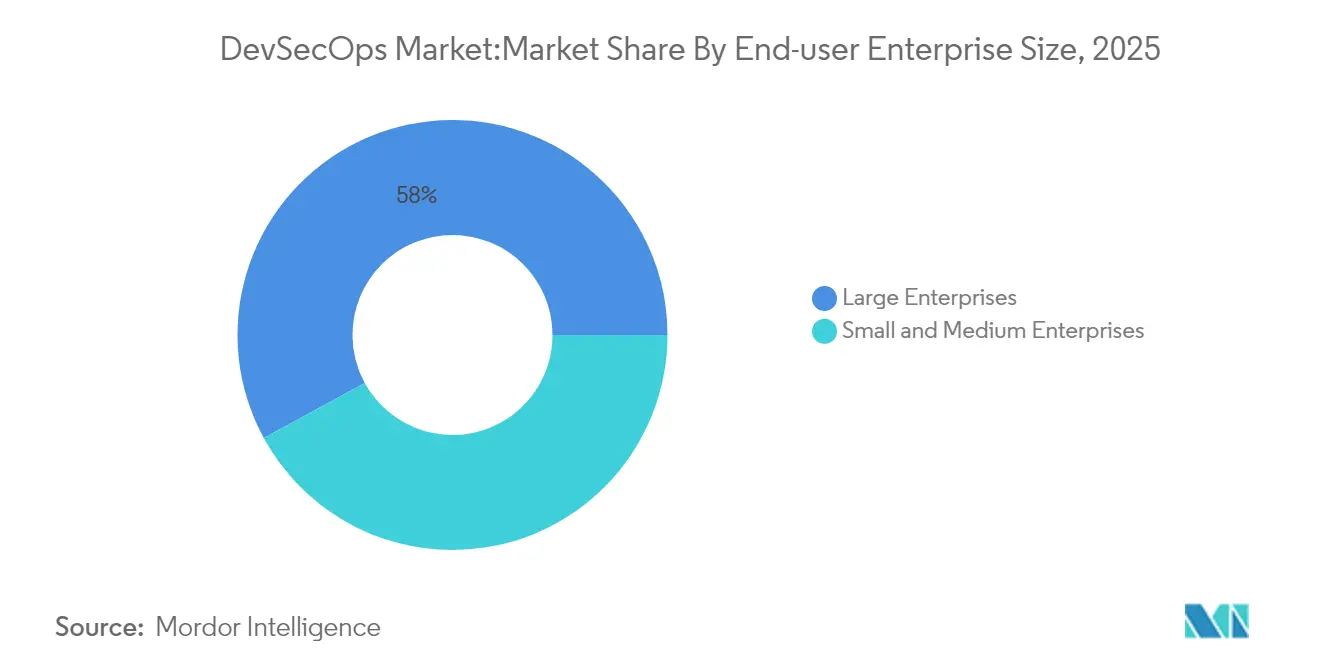
- Por tamaño de empresa de usuario final, las grandes empresas representaron el 57.95 % de la participación de mercado de DevSecOps en 2025, mientras que se prevé que el segmento de las PYME crezca a una CAGR del 24.1 % hasta 2031.
- Por industria de usuario final, TI y telecomunicaciones lideraron con una participación de ingresos del 27.62 % en 2025; se espera que la banca, los servicios financieros y los seguros (BFSI) registren la CAGR más rápida del 25.2 % hasta 2031.
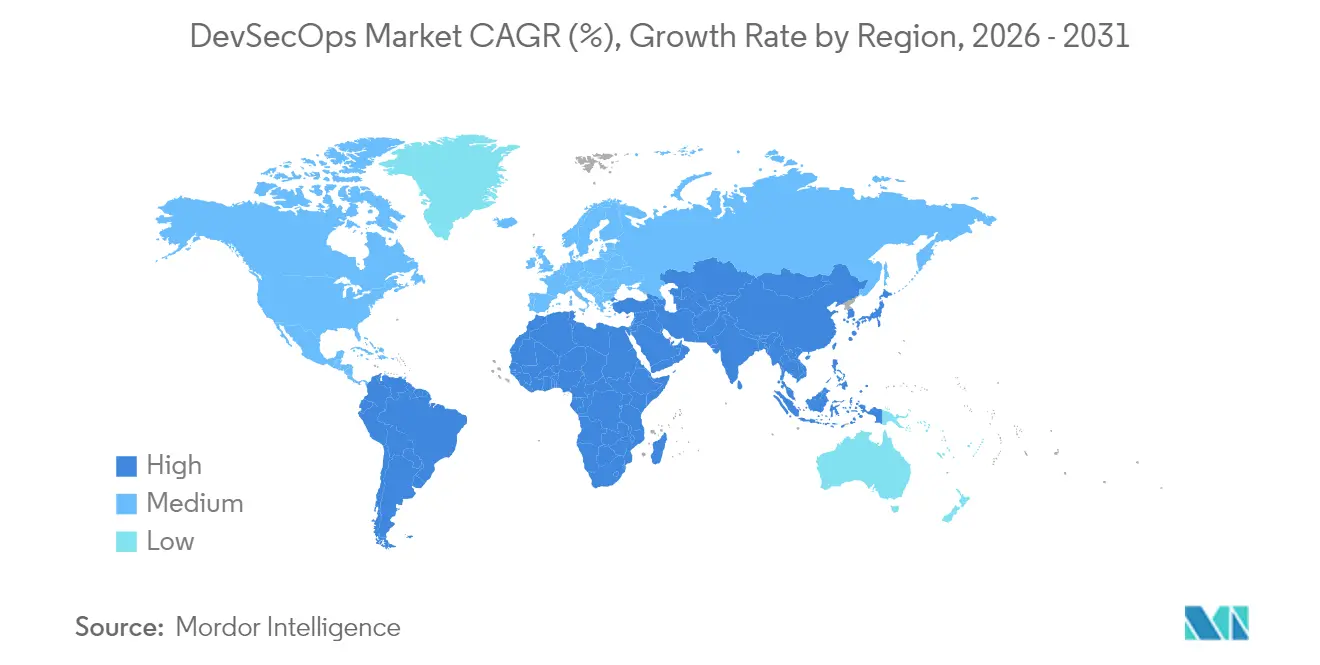
- Por geografía, América del Norte representó el 35.88% de los ingresos globales en 2025; Asia-Pacífico es la región de más rápido crecimiento, con una CAGR del 22.45% hasta 2031.
Nota: El tamaño del mercado y las cifras de pronóstico en este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los últimos datos y conocimientos disponibles a enero de 2026.
Tendencias y perspectivas del mercado global de DevSecOps
Análisis del impacto de los impulsores
| Destornillador | (~) % Impacto en el pronóstico de CAGR | Relevancia geográfica | Cronología del impacto |
|---|---|---|---|
| Enfoque creciente en la seguridad y el cumplimiento normativo | + 4.2% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Necesidad de entrega continua y automatizada de aplicaciones | + 3.8% | Global, liderado por América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Cambiar a arquitecturas nativas de la nube y de microservicios | + 3.5% | Global, mayor adopción en Asia-Pacífico | Mediano plazo (2-4 años) |
| El código generado por IA amplía la superficie de ataque | + 2.9% | Regiones tecnológicamente avanzadas en todo el mundo | Corto plazo (≤ 2 años) |
| Mandatos para las listas de materiales de software (SBOM) | + 2.1% | Principalmente América del Norte y la UE | Mediano plazo (2-4 años) |
| Ventajas de la automatización de la seguridad impulsada por GenAI | + 3.0% | Adopción temprana en América del Norte | Largo plazo (≥ 4 años) |
| Fuente: Inteligencia de Mordor | |||
Enfoque creciente en la seguridad y el cumplimiento normativo
La Orden Ejecutiva 14028 obliga a las agencias federales y proveedores de Estados Unidos a producir listas de materiales de software para febrero de 2025, mientras que la directiva NIS2 de Europa y la próxima Ley de Resiliencia Cibernética aplican principios de seguridad por diseño similares a aproximadamente 350 000 entidades en sectores críticos [1] Agencia de Ciberseguridad de la Unión Europea, “NIS2: Ampliando la Resiliencia Cibernética en toda la UE”, enisa.europa.eu . Las organizaciones ahora tratan el cumplimiento como una ventaja competitiva en lugar de un costo adicional, con un monitoreo continuo de controles que reduce las cargas de trabajo de auditoría y acelera los ciclos de adquisición. Las expectativas estandarizadas en todas las jurisdicciones impulsan el mercado de DevSecOps porque las plataformas unificadas pueden mapear los controles técnicos a múltiples regulaciones simultáneamente, reduciendo los costos de herramientas redundantes.
Necesidad de entrega continua y automatizada de aplicaciones
Los microservicios, los contenedores y los frameworks sin servidor permiten cientos de envíos de código diarios, pero las pruebas de penetración manuales no pueden escalar a ese ritmo en el mercado de DevSecOps. Las canalizaciones de integración continua/entrega continua (CI/CD) incorporan escaneos estáticos, dinámicos y de dependencias en tiempo real que bloquean las compilaciones vulnerables antes de la producción. Las empresas obtienen beneficios cuantificables cuando la automatización de la seguridad se alinea con el flujo de desarrollo, ya que se reduce el tiempo de inactividad y aumenta la velocidad de desarrollo de funcionalidades. Los sistemas de IA integrados en los entornos de desarrollo ahora detectan código inseguro durante su creación, lo que permite adelantar la corrección y comprimir los ciclos de lanzamiento.
Cambiar a arquitecturas nativas de la nube y de microservicios
El 75 % de las empresas mantienen al menos una carga de trabajo de producción en clústeres de Kubernetes, trasladando los límites de seguridad de los hosts estáticos a capas de orquestación dinámicas. Cada microservicio multiplica el tráfico entre servicios, los secretos y los registros de imágenes que deben supervisarse sin añadir latencia, lo que genera demanda de soluciones de mercado DevSecOps. Las plataformas de protección de aplicaciones nativas de la nube optimizan la gestión de la postura en todas las cargas de trabajo, analizando plantillas de infraestructura como código e imágenes de contenedores dentro del mismo flujo de trabajo. Los equipos de seguridad obtienen paneles consolidados que se adaptan automáticamente cuando los equipos de DevOps implementan nuevos clústeres.
El código generado por IA amplía la superficie de ataque
Los asistentes de IA generativa proporcionan grandes bloques de código repetitivo, pero defectos ocultos como inyecciones rápidas, criptografía insegura o rutinas de envenenamiento de datos pueden pasar desapercibidos para los escáneres tradicionales. Las operaciones de seguridad también dependen de la IA para clasificar alertas y sugerir soluciones, creando una dinámica de doble uso. Los proveedores ahora entrenan modelos de aprendizaje automático con conjuntos de datos de vulnerabilidades seleccionados para que puedan reconocer patrones específicos del código generado por IA. Los directores de seguridad de la información requieren cada vez más herramientas que enumeren la procedencia del código y rastreen si algún segmento autogenerado eludió las políticas.
Análisis del impacto de las restricciones
| Restricción | (~) % Impacto en el pronóstico de CAGR | Relevancia geográfica | Cronología del impacto |
|---|---|---|---|
| Brecha cultural y de habilidades en prácticas de seguridad por diseño | -3.1% | Global, agudo en los mercados emergentes | Mediano plazo (2-4 años) |
| Expansión de la cadena de herramientas y complejidad de integración | -2.4% | Global, pronunciado en las grandes empresas | Corto plazo (≤ 2 años) |
| Compresión presupuestaria en medio de la consolidación de plataformas | -1.8% | A nivel mundial, vinculado a los ciclos macroeconómicos | Corto plazo (≤ 2 años) |
| La inercia de los procesos heredados en sectores fuertemente regulados | -1.5% | América del Norte y la UE | Largo plazo (≥ 4 años) |
| Fuente: Inteligencia de Mordor | |||
Brecha cultural y de habilidades en prácticas de seguridad por diseño
La demanda de profesionales que dominen tanto la velocidad de entrega de código como los matices de seguridad supera con creces la oferta. Las empresas europeas informan que el 32 % de las vacantes de ciberseguridad permanecen vacantes, incluso cuando la NIS2 aumenta los requisitos de personal. En muchos equipos de ingeniería, las métricas de rendimiento aún priorizan el rendimiento de las funciones en lugar del cierre de vulnerabilidades, lo que genera fricción entre DevOps y las unidades de seguridad. La capacitación puede triplicar la productividad de la remediación; sin embargo, la implementación de estos programas en equipos distribuidos requiere un presupuesto sostenido y el respaldo de la dirección. Las pymes son las que más sufren esta limitación, ya que compiten por el talento con los grandes proveedores de la nube.
Expansión de la cadena de herramientas y complejidad de integración
Las empresas suelen mantener docenas de escáneres, motores de políticas y paneles de observación independientes, adquiridos gradualmente a lo largo de años. Cada nueva capa introduce agentes, API y costes de licencia adicionales, a la vez que oculta el contexto de la causa raíz. La carga de la integración recae considerablemente sobre los ingenieros de seguridad, quienes deben normalizar los formatos de datos de vulnerabilidades, correlacionar alertas y orquestar los flujos de trabajo de remediación. Por lo tanto, el mercado de DevSecOps se inclina hacia plataformas que agregan funcionalidades tras esquemas de metadatos comunes y conectores bidireccionales con rastreadores de problemas, sistemas de tickets y planos de control en la nube. Las organizaciones que retiran herramientas redundantes recuperan tiempo de analistas y reducen el tiempo medio de resolución.
Análisis de segmento
Al ofrecer: Las soluciones de plataforma dominan mientras los servicios se aceleran
Las soluciones representaron el 71.68 % de los ingresos de 2025 porque los compradores prefieren paneles de control centralizados que abarcan código, contenedores y la postura en la nube desde una única interfaz. Estas suites integran el análisis estático, el análisis de la composición del software y la protección del tiempo de ejecución en flujos de trabajo idénticos, lo que reduce la curva de aprendizaje. En cambio, los servicios registraron una tasa de crecimiento anual compuesta (TCAC) del 25.4 % y atraen a organizaciones que carecen de especialistas internos. Los proveedores de servicios profesionales diseñan modelos de gobernanza, integran pipelines y realizan evaluaciones de equipos de prueba, mientras que los equipos de servicios gestionados ejecutan análisis e implementación de parches continuos en nombre de los clientes. Se prevé que el tamaño del mercado de DevSecOps para servicios gestionados aumente de forma constante, ya que las funciones de IA requieren un ajuste continuo. Las empresas suelen empezar con productos prefabricados antes de buscar asesoramiento para optimizar la configuración, personalizar paquetes de políticas y vincular sistemas de tickets. Una vez que los pipelines se estabilizan, externalizan la supervisión diaria a socios de servicio que garantizan acuerdos de tiempo de respuesta. Este patrón secuencial sustenta los ingresos tanto de los proveedores de licencias como de los de servicios, aunque los proveedores con visión de futuro cada vez más incluyen horas de asesoramiento en las suscripciones de software para acortar los ciclos de venta.
Nota: Las participaciones de todos los segmentos individuales están disponibles al momento de la compra del informe.
Por modelo de implementación: las estrategias en la nube superan a las estrategias locales
Las instalaciones locales representaban el 49.95 % de la cuota de mercado en 2025. Sin embargo, las canalizaciones en la nube crecen a una tasa de crecimiento anual compuesta (TCAC) del 26.6 % a medida que los directores de información migran monolitos a servicios de contenedores y entornos de ejecución sin servidor. Los motores de seguridad alojados en la nube gestionan elásticamente las pruebas de ráfaga durante las ventanas de compilación y transmiten los resultados a los desarrolladores en segundos. Además, aprovechan los registros nativos de la nube y los servicios de identidad, lo que simplifica la herencia de políticas. Las implementaciones híbridas sirven como estados de transición donde los datos confidenciales permanecen en las instalaciones mientras las cargas de trabajo menos reguladas se trasladan a la nube. Con el tiempo, las empresas suelen consolidarse en ambos sentidos: las que priorizan la nube amplían los controles a múltiples zonas de disponibilidad, mientras que las que mantienen la computación local invierten en cadenas de herramientas de nube privada que imitan la experiencia de la nube pública. Los proveedores deben demostrar una cobertura de políticas simétrica en todas estas permutaciones para preservar la fidelidad de las cuentas.
Por tamaño de empresa del usuario final: las PYMES democratizan las defensas de nivel empresarial
Las grandes empresas, con el 57.95 % de los ingresos de 2025, fueron pioneras en la adopción de soluciones gracias a sus equipos de DevOps, presupuestos de cumplimiento normativo y la complejidad derivada de las fusiones. Siguen siendo clientes clave para los niveles premium que integran el modelado de amenazas de IA y paneles de control de riesgos avanzados. Sin embargo, las pymes crecen más rápido, con una tasa de crecimiento anual compuesta (TCAC) del 24.1 %, gracias a los modelos SaaS de pago por uso que eliminan el gasto de capital. La incorporación basada en portales, las políticas preconfiguradas y las integraciones guiadas por asistentes permiten a los equipos ágiles asegurar los flujos de trabajo sin especialistas a tiempo completo. Los mercados en la nube nivelan aún más la competencia al permitir a las pymes activar los servicios del mercado de DevSecOps directamente en las facturas existentes y desactivarlos al finalizar los proyectos. Los proveedores que buscan esta base deben automatizar los recordatorios de renovación, ofrecer guías de remediación prescriptivas y demostrar su valor en un solo sprint. A medida que las cohortes de pymes maduran, suelen optar por niveles superiores para el mapeo de cumplimiento normativo o la protección del tiempo de ejecución, lo que amplía el valor de por vida para los proveedores.
Nota: Las participaciones de todos los segmentos individuales están disponibles al momento de la compra del informe.
Por industria de usuario final: los servicios financieros elevan el nivel de cumplimiento
TI y telecomunicaciones siguieron siendo el mayor comprador establecido en 2025 porque las casas de software y los operadores tratan la entrega rápida de características como un imperativo existencial. Son pioneros en arquitecturas de confianza cero y explotan las revisiones de código asistidas por IA para comprimir los tiempos de ciclo. Banca, servicios financieros y seguros avanzan a una tasa compuesta anual del 25.2%, impulsada por Basilea III, DORA y las reglas de informes de infracciones de la SEC que imponen duras sanciones por la gestión de cambios insegura. Los prestamistas también modernizan los sistemas centrales en microservicios para lanzar billeteras digitales y pagos en tiempo real, expandiendo las superficies de ataque que requieren seguridad integrada. Las entidades de atención médica invierten para proteger los registros médicos electrónicos bajo HIPAA y el Reglamento General de Protección de Datos de la UE, mientras que los compradores del sector público siguen mandatos de arriba hacia abajo para dar fe de la integridad de la cadena de suministro de software. Los fabricantes integran DevSecOps en puertas de enlace de borde industriales para proteger la tecnología operativa, y los minoristas buscan prevenir el malware de robo de caja que erosiona la confianza. La adopción transversal vertical muestra que la seguridad por diseño ya no es una práctica de ingeniería de nicho, sino una amplia prioridad a nivel de junta directiva.
Análisis geográfico
Mercado de DevSecOps en Norteamérica, Asia-Pacífico, Europa, Latinoamérica y Oriente Medio
Norteamérica generó el 35.88% de los ingresos globales en 2025 y mantiene su liderazgo gracias a que las normas federales de contratación pública exigen la presentación de SBOM a cualquier proveedor de organismos públicos. Los ecosistemas tecnológicos de Silicon Valley, Seattle y Austin fomentan una densa combinación de proveedores de herramientas, integradores y comunidades de código abierto que aceleran la difusión de las mejores prácticas. Canadá apoya la adopción a través de su Estrategia Nacional de Ciberseguridad, mientras que las regulaciones fintech de México impulsan a los bancos hacia el cumplimiento continuo para acceder a los corredores de pago transfronterizos. Asia-Pacífico registra la tasa de crecimiento anual compuesta (TCAC) más alta, del 22.45%, a medida que las startups nativas de la nube superan las arquitecturas heredadas. La Ley de Ciberseguridad de China, las directrices de la Agencia Digital de Japón y los plazos de divulgación de vulnerabilidades del Equipo de Respuesta a Emergencias Informáticas (CERT-In) de la India fomentan las pruebas de seguridad integradas. La autoridad financiera de Singapur (MAS) y la Autoridad de Regulación Prudencial de Australia refuerzan los controles para la banca digital, instando a los proveedores a integrar el análisis de cifrado en la CI/CD. Los hiperescaladores locales (Alibaba Cloud, Tencent Cloud y AWS de las regiones Asia Pacífico) se asocian con proveedores de plataformas para preempaquetar planes de DevSecOps para los regímenes de cumplimiento regional. Europa sigue una estrategia que prioriza la regulación. La directiva NIS2 amplía la notificación obligatoria de incidentes a los sectores de la energía, el transporte y la sanidad, mientras que la Ley de Resiliencia Operacional Digital estipula pruebas de control continuas para las entidades financieras. Por lo tanto, las organizaciones adoptan portales de seguridad unificados que se ajustan a las directrices de ENISA y emiten evidencia legible por máquina para los auditores. Alemania, Francia y el Reino Unido aportan la mayor parte del gasto, pero los centros de externalización de software de Europa del Este también modernizan sus procesos para satisfacer las expectativas de los clientes. Por otra parte, la ley de privacidad LGPD de Brasil y la Estrategia Nacional de Ciberseguridad de los Emiratos Árabes Unidos impulsan el gasto en Latinoamérica y Oriente Medio.
Panorama competitivo
Los proveedores tradicionales de redes y endpoints intensifican las fusiones de plataformas para alcanzar los objetivos de consolidación de compradores. Palo Alto Networks adquirió los activos QRadar de IBM por 500 millones de dólares y los integró en su suite Prisma Cloud. Posteriormente, se rumorearon ofertas por Protect AI, especialista en cadenas de suministro. Synopsys se deshizo de su Grupo de Integridad de Software por 2.1 millones de dólares para centrar sus recursos principales en la automatización del diseño, lo que refleja la importancia que los inversores otorgan a las plataformas de seguridad end-to-end en el mercado.
Las empresas del mercado que priorizan a los desarrolladores escalan rápidamente al integrar la seguridad en flujos de trabajo familiares. GitLab registró un 27 % de ingresos interanuales, alcanzando los 214.5 millones de dólares en el primer trimestre de 1, gracias a la expansión de su nivel Ultimate, que incluye auditorías de escaneo, políticas y cumplimiento. [ 3 ]Sid Sijbrandij, “Carta a los accionistas de GitLab Q1 FY2026”, about.gitlab.comSnyk superó los 300 millones de dólares en ingresos recurrentes anuales gracias a su motor de aprendizaje automático que prioriza las vulnerabilidades explotables. Estos éxitos validan una estrategia que combina la experiencia del desarrollador con controles de seguridad reforzados, en lugar de obligar a cambiar de contexto a portales separados, lo que refuerza las perspectivas del mercado de DevSecOps.
Los especialistas emergentes abordan riesgos fronterizos como el envenenamiento de la cadena de suministro de IA, la computación confidencial y la seguridad de la memoria en tiempo de ejecución en la adopción de Rust. Su enfoque de nicho los convierte en objetivos de adquisición atractivos para suites más grandes que carecen de profundidad de dominio. Los compradores evalúan la diferenciación en función de la amplitud de la cobertura del lenguaje, la supresión de falsos positivos y la fusión automatizada de soluciones. Por lo tanto, el mercado de DevSecOps equilibra la consolidación con la innovación continua, con comunidades de código abierto que incorporan nuevas heurísticas a los procesos comerciales.
Líderes de la industria de DevSecOps
Checkmarx Ltd.
Snyk limitada
Veracode, Inc.
redes de palo alto, inc.
GitLab Inc.
- *Descargo de responsabilidad: los jugadores principales están clasificados sin ningún orden en particular
Desarrollos recientes de la industria
- Junio de 2025: Intellipaat lanzó un plan de estudios de DevOps habilitado con IA de Agentic que incluye módulos avanzados de DevSecOps.
- Marzo de 2025: JFrog presentó una plataforma integral para crear e implementar aplicaciones de inteligencia artificial empresarial dentro de un único flujo de trabajo DevSecOps.
- Enero de 2025: VicOne se asoció con Microsoft para integrar GitHub Advanced Security en las canalizaciones de software automotrices para el desarrollo de vehículos inteligentes ante amenazas.
- Diciembre de 2024: AWS y GitLab lanzaron una oferta combinada de GitLab Duo y Amazon Q para integrar código impulsado por IA y orientación de seguridad directamente en los entornos de desarrolladores.
Alcance y metodología
DevSecOps, que significa desarrollo, seguridad y operaciones, es un marco que integra la seguridad en todas las fases del ciclo de vida del desarrollo de software. Las organizaciones adoptan este enfoque para reducir el riesgo de publicar código con vulnerabilidades de seguridad.
El mercado de DevSecOps está segmentado por ofertas (soluciones, servicios), por implementación (nube, local), por empresa (pymes, grandes empresas), verticales de usuario final (BFSI, TI y telecomunicaciones, fabricación, gobierno, comercio minorista, otros verticales de usuario final), geografía (Norteamérica, Europa, Asia-Pacífico, América Latina, Medio Oriente y África). Los tamaños de mercado y las previsiones se proporcionan en términos de valor (USD) para todos los segmentos anteriores.
| Soluciones | |
| Servicios | Servicios profesionales |
| Managed Services |
| Cloud |
| En la premisa |
| Híbrido |
| Pequeñas y medianas empresas |
| Grandes empresas |
| TI y Telecomunicaciones |
| BFSI |
| Salud y ciencias de la vida |
| Gobierno y sector público |
| Manufactura |
| Minorista y comercio electrónico |
| Otros (Energía, Educación, etc.) |
| Norteamérica | Estados Unidos | |
| Canada | ||
| Mexico | ||
| Sudamérica | Brazil | |
| Argentina | ||
| Resto de Sudamérica | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Russia | ||
| El resto de Europa | ||
| Asia-Pacífico | China | |
| Japan | ||
| India | ||
| South Korea | ||
| Australia y Nueva Zelanda | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Medio Oriente | Saudi Arabia |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Medio Oriente | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de Africa | ||
| Ofreciendo | Soluciones | ||
| Servicios | Servicios profesionales | ||
| Managed Services | |||
| Por modelo de implementación | Cloud | ||
| En la premisa | |||
| Híbrido | |||
| Por tamaño de empresa del usuario final | Pequeñas y medianas empresas | ||
| Grandes empresas | |||
| Por industria del usuario final | TI y Telecomunicaciones | ||
| BFSI | |||
| Salud y ciencias de la vida | |||
| Gobierno y sector público | |||
| Manufactura | |||
| Minorista y comercio electrónico | |||
| Otros (Energía, Educación, etc.) | |||
| Por geografía | Norteamérica | Estados Unidos | |
| Canada | |||
| Mexico | |||
| Sudamérica | Brazil | ||
| Argentina | |||
| Resto de Sudamérica | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| España | |||
| Russia | |||
| El resto de Europa | |||
| Asia-Pacífico | China | ||
| Japan | |||
| India | |||
| South Korea | |||
| Australia y Nueva Zelanda | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Medio Oriente | Saudi Arabia | |
| Emiratos Árabes Unidos | |||
| Turquía | |||
| Resto de Medio Oriente | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de Africa | |||
Preguntas clave respondidas en el informe
¿Qué impulsa la fuerte CAGR en el mercado de DevSecOps?
Los crecientes mandatos regulatorios, el cambio hacia arquitecturas nativas de la nube y la necesidad de seguridad automatizada en los lanzamientos diarios de software se combinan para impulsar una CAGR del 22.10 % hasta 2031.
¿Qué región lidera el mercado de DevSecOps hoy en día?
América del Norte representa el 35.88 % de los ingresos de 2025 debido a la adopción temprana por parte de las empresas y a los requisitos federales de SBOM.
¿Por qué los servicios son el segmento de oferta con más rápido crecimiento?
Las empresas luchan con la falta de habilidades y la complejidad de la integración, por lo que contratan cada vez más servicios profesionales y administrados para operacionalizar las inversiones en plataformas, lo que genera una CAGR del 25.4 %.
¿Cómo están afectando los asistentes de codificación de IA a DevSecOps?
Amplían la superficie de ataque con código generado por máquinas y al mismo tiempo proporcionaban detección de vulnerabilidades en tiempo real, lo que impulsaba a las organizaciones a adoptar plataformas que pudieran evaluar el código originado por IA en el proceso.


